Tabela de conteúdos
PHPMailer: enviando e-mail autenticado por SMTP
Para sites hospedados na Criare, prefira SMTP com autenticação. Isso permite usar a conta de e-mail autorizada, mas não garante entrega na Caixa de entrada: SPF, DKIM, DMARC, reputação e conteúdo também precisam estar adequados. A função mail() depende da configuração do servidor e não significa, por si só, que a mensagem será spam.
Ilustração conceitual: envio autenticado não garante entrega na Caixa de entrada.
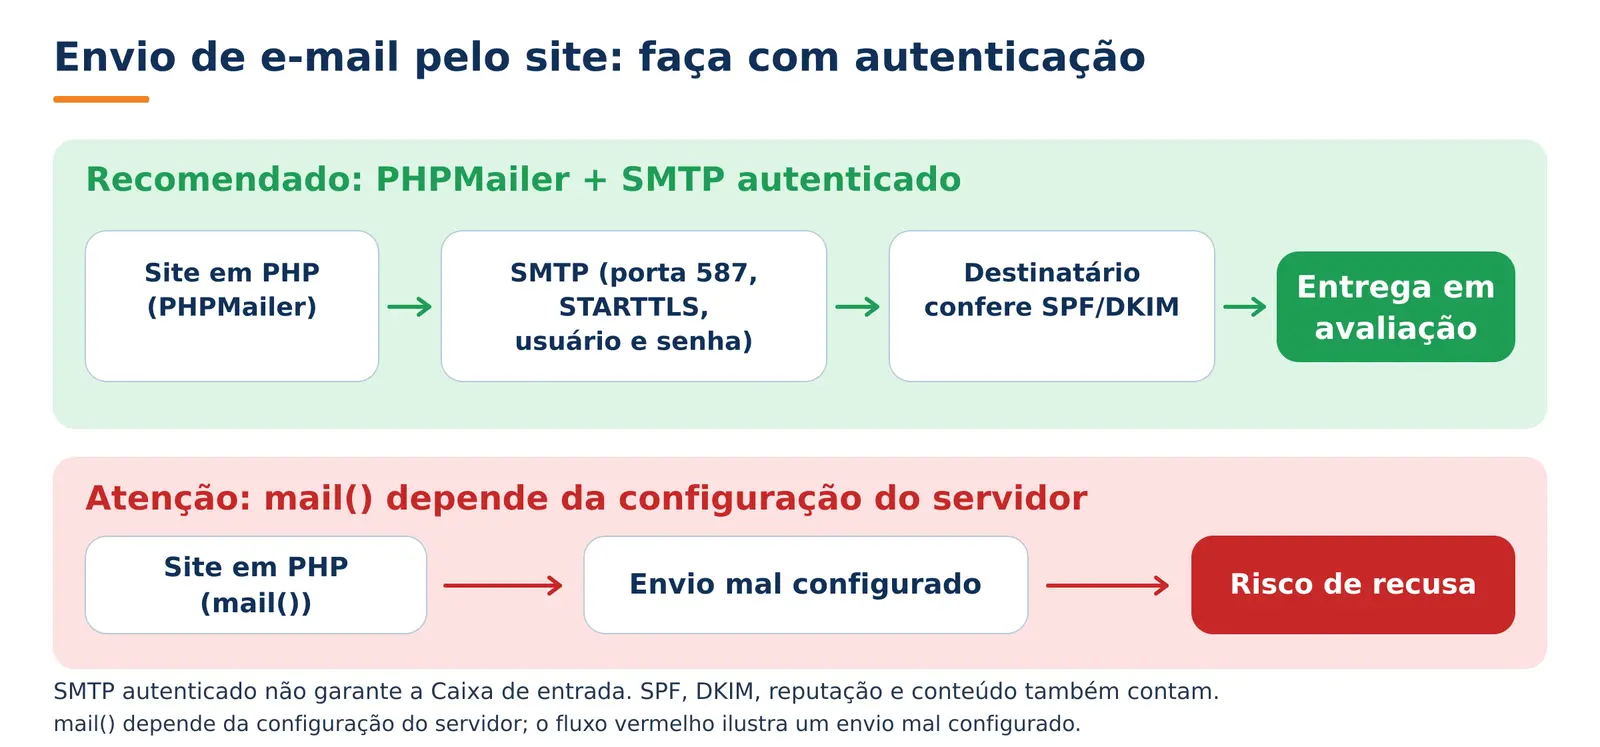
 Atenção: o código abaixo é um exemplo para desenvolvedores. Na dúvida, peça ajuda ao responsável pelo seu site.
Resumo do procedimento
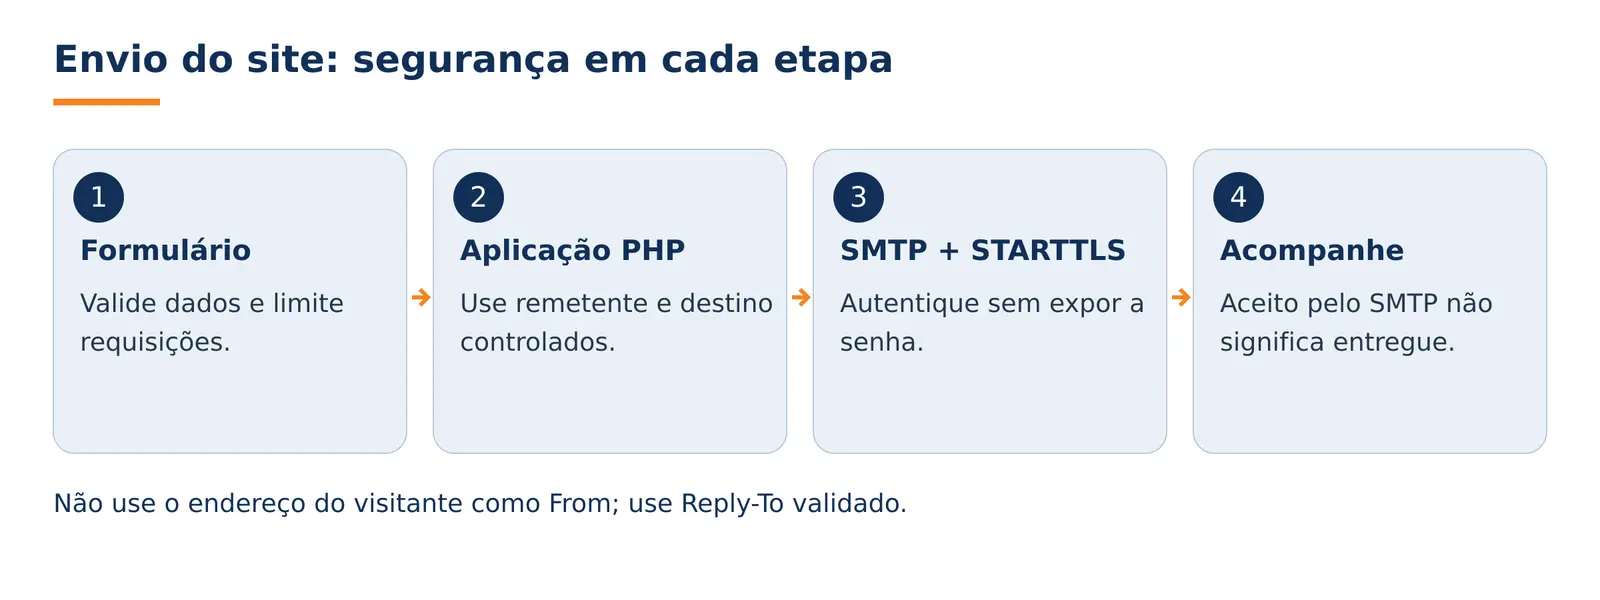
Antes de começar
- Tenha uma conta autorizada para envio, o host SMTP confirmado e acesso ao ambiente de execução do PHP.
- Separe teste e produção: use destinatário controlado e não envie mensagens reais a clientes durante a configuração.
- Registre as versões de PHP e PHPMailer usadas. Revise atualizações de segurança e mantenha o arquivo de dependências do projeto.
- Confirme que a hospedagem permite a conexão de saída necessária. Instalar a biblioteca não configura a rede nem cria a conta de e-mail.
1. Instale o PHPMailer
 Na pasta do projeto PHP, instale a biblioteca pelo Composer (gerenciador de dependências), que seleciona uma versão compatível com o PHP instalado:
composer require phpmailer/phpmailer
O exemplo abaixo pressupõe instalação pelo Composer. Para instalação manual, siga as instruções de carregamento de arquivos da documentação oficial e substitua o carregamento de vendor/autoload.php.
2. Exemplo de envio
Substitua os endereços de exemplo e confirme o nome do servidor SMTP com o suporte. Configure a variável SMTP_PASSWORD no ambiente do PHP da hospedagem; defini-la só no terminal não a disponibiliza automaticamente ao site. Este exemplo não é um formulário completo: ele exige validação e proteção contra abuso antes de uso público.
<?php
use PHPMailer\PHPMailer\PHPMailer;
use PHPMailer\PHPMailer\Exception;

require __DIR__ . '/vendor/autoload.php';

$smtpPassword = getenv('SMTP_PASSWORD');
if (!is_string($smtpPassword) || $smtpPassword === '') {
    error_log('SMTP_PASSWORD não configurada.');
    http_response_code(500);
    exit('Envio indisponível.');
}

if (($_SERVER['REQUEST_METHOD'] ?? '') !== 'POST') {
    header('Allow: POST');
    http_response_code(405);
    exit('Use o formulário para enviar.');
}

$replyTo = $_POST['email'] ?? '';
if (!is_string($replyTo) || strlen($replyTo) > 254 || !filter_var($replyTo, FILTER_VALIDATE_EMAIL)) {
    http_response_code(400);
    exit('Informe um e-mail válido.');
}

$mail = new PHPMailer(true);           // true: erros viram exceções
try {
    $mail->isSMTP();
    $mail->Host       = 'smtp.seudominio.com.br';   // servidor de saída da sua conta
    $mail->Port       = 587;
    $mail->SMTPSecure = PHPMailer::ENCRYPTION_STARTTLS;
    $mail->SMTPAuth   = true;
    $mail->Username   = 'contato@seudominio.com.br'; // e-mail completo
    $mail->Password   = $smtpPassword;                // não deixe a senha no código
    $mail->CharSet    = 'UTF-8';

    $mail->setFrom('contato@seudominio.com.br', 'Sua Empresa'); // o mesmo e-mail do Username
    $mail->addAddress('cliente@exemplo.com.br', 'Nome do Cliente');
    $mail->addReplyTo($replyTo);

    $mail->Subject = 'Mensagem do site';
    $mail->Body    = 'Texto da mensagem';

    $mail->send();
    echo 'Mensagem aceita pelo servidor de envio.';
} catch (Exception $e) {
    error_log('Falha ao enviar mensagem pelo SMTP.');
    http_response_code(500);
    echo 'Não foi possível enviar a mensagem.';
}
Teste e diagnóstico
Sucesso em send() significa aceitação pelo servidor SMTP, não confirmação de leitura nem garantia de entrega final. Confira o destinatário, eventuais retornos e o rastreamento de e-mail, quando disponível.
- Não conecta: confira host, DNS, porta e liberação de saída da hospedagem.
- Falha na autenticação: confirme usuário completo e se a variável de senha chega ao processo PHP que atende o site.
- Erro TLS/certificado: corrija o nome ou a cadeia de confiança com o suporte; não desative a verificação.
- SMTP aceita, mas não chega: examine retorno, autenticação do domínio, reputação e políticas do destino.
O exemplo usa resposta genérica e não imprime credenciais. Em diagnóstico autorizado, mantenha logs em local restrito, remova dados sensíveis antes de compartilhar e desligue a depuração ao terminar.
Antes de publicar um formulário
Este exemplo não implementa sozinho proteção contra abuso. O sistema precisa validar os demais campos, limitar tamanho e frequência das requisições, controlar anexos e aplicar proteção contra automação. Em fluxos com sessão, avalie proteção contra CSRF. CAPTCHA não substitui essas verificações.
Mantenha os destinatários sob controle da aplicação: não transforme dados enviados pelo visitante em uma lista livre de destinos. Não use uma senha real em repositório, captura de tela ou diretório público.
Boas práticas
- Remetente igual ao usuário autenticado: o
setFromdeve ser o mesmo e-mail doUsername. Para responder ao visitante do site, useaddReplyTo. - Porta 587 com STARTTLS: é a configuração de envio dos servidores da Criare. A porta 25 costuma ser bloqueada.
- Certificado válido: não desative a verificação TLS para contornar um erro de certificado. Confira o nome do servidor com o suporte.
- Senha fora do código: use variável de ambiente ou um arquivo de configuração fora da pasta pública do site.
- Proteja o formulário com CAPTCHA e limite de envios: formulários abertos são usados por spammers e podem colocar o seu domínio em blacklists.
- Depure somente em ambiente restrito. Nunca exiba o diálogo SMTP ao visitante: ele pode revelar endereços e outros dados. Mantenha a depuração desligada em produção.
Referências
Olá! Vamos conversar?
Estamos aqui para ajudar você!