Tabela de conteúdos
SPF: o que é, como configurar e evitar falhas no envio
O SPF informa quais servidores podem enviar usando um domínio; essa informação fica no DNS, onde são publicadas as configurações do domínio. Entenda o que ele verifica, como se combina com DKIM e DMARC e o que conferir quando uma mensagem é recusada.
 Em resumo: SPF ajuda a combater falsificações, mas não impede todos os golpes nem garante entrega na Caixa de entrada.
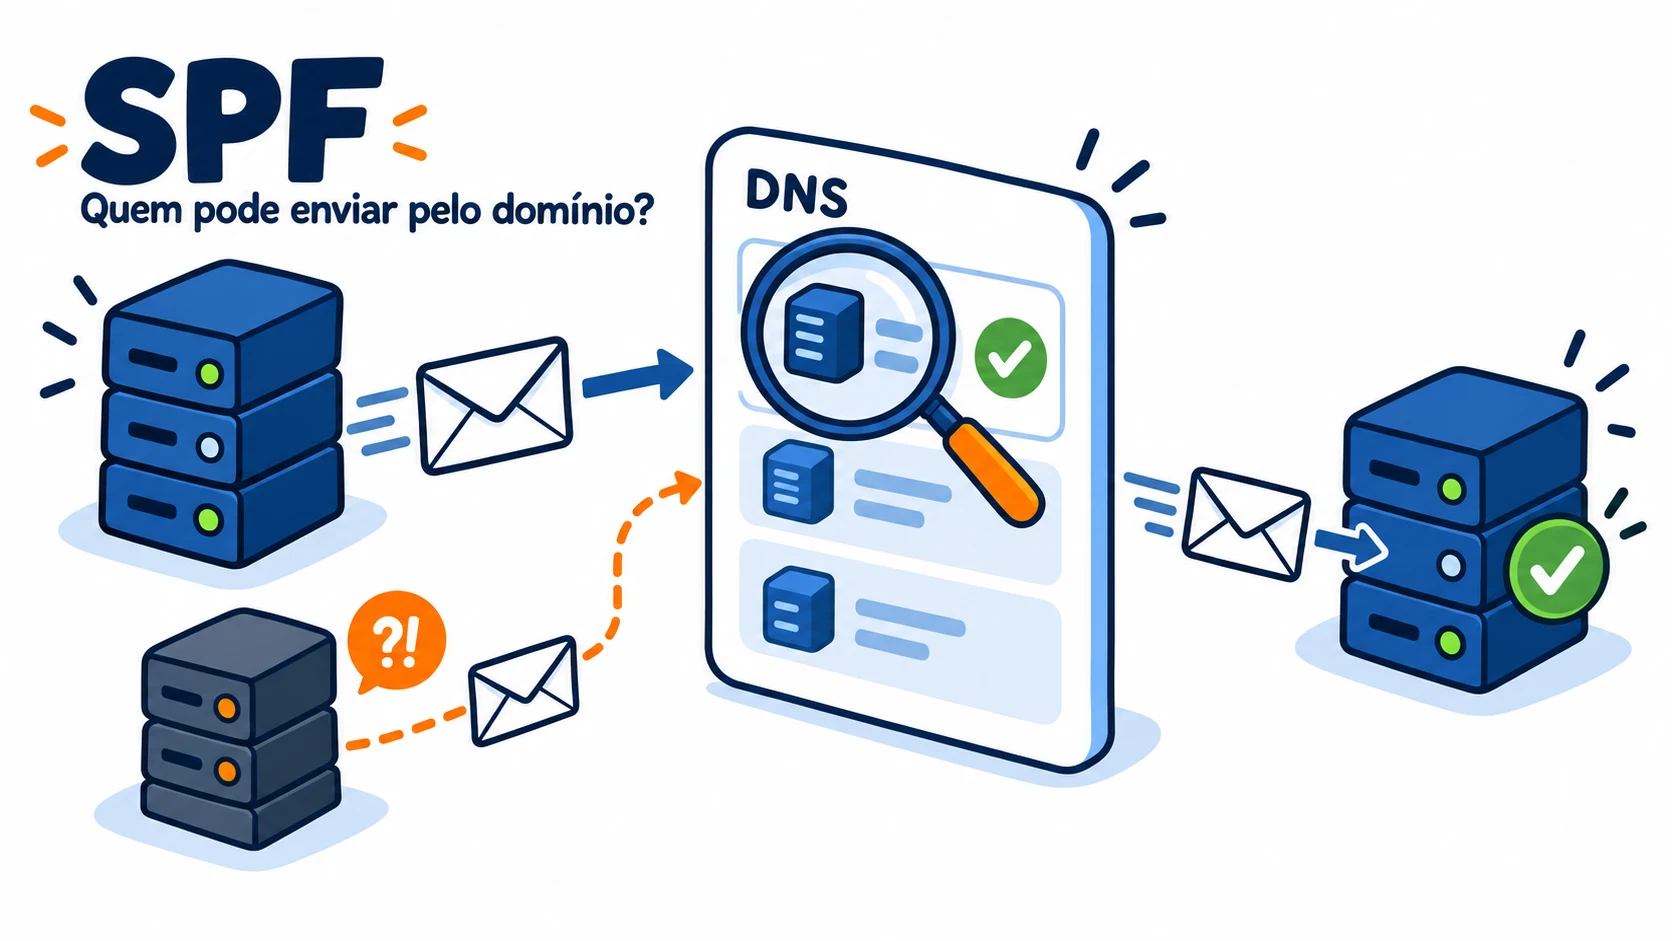
Ilustração conceitual: o servidor destinatário consulta a política no DNS. A mensagem não passa pelo DNS; SPF aprovado não garante entrega nem conteúdo seguro.
O que você precisa saber primeiro
- Usa apenas o e-mail da Criare? Peça ao suporte a conferência do registro atual antes de alterá-lo.
- Contratou um sistema de marketing, loja ou emissão de notas? Informe o serviço ao suporte antes de autorizar envios pelo domínio.
- Recebeu um erro de SPF? Guarde o aviso completo. Não apague a política nem adicione permissões por tentativa.
- Quer parar de receber spam? SPF é uma parte da autenticação, não uma lista pessoal de bloqueio. Veja como lidar com mensagens suspeitas.
Como funciona
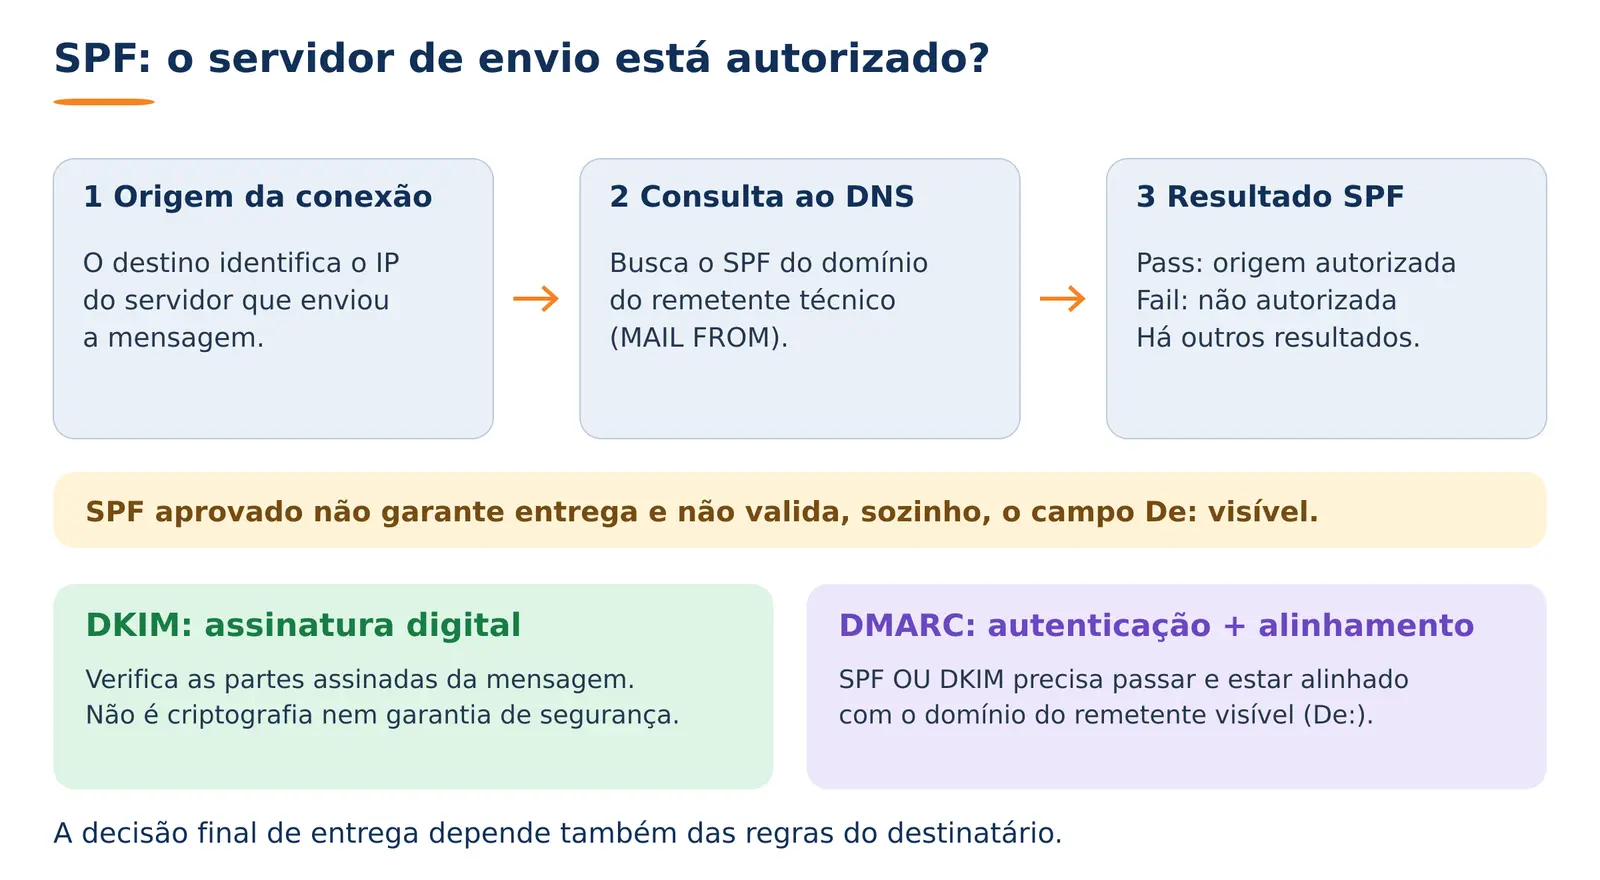
O destino compara o IP que fez a conexão com o SPF do remetente técnico (MAIL FROM, normalmente registrado no Return-Path). Esse domínio pode ser diferente do endereço De: que você vê na mensagem; em situações específicas, a verificação usa o domínio HELO do servidor.
- Pass: origem autorizada para o domínio verificado.
- Fail: origem não autorizada pela política publicada.
- Softfail: sinalização mais branda de origem não autorizada.
- None: nenhuma política SPF aplicável foi encontrada.
- Neutral: a política não afirma se a origem está autorizada.
- Temperror: falha temporária na verificação, por exemplo ao consultar DNS.
- Permerror: política inválida ou impossível de avaliar, como dois SPF no mesmo nome ou excesso de consultas.
O resultado entra na análise do destinatário; não é, sozinho, uma ordem de entrega ou recusa. Veja a especificação SPF (em inglês).
Exemplo verificado da Criare
Em 10/10/2026, o domínio criare-net.com.br publicava este registro TXT:
v=spf1 include:_spf.criarenet.com -all
v=spf1: identifica a política SPF.include:_spf.criarenet.com: consulta a autorização de envio mantida pela Criare.-all: produz Fail para origens que não foram autorizadas antes.
 Atenção: este é um exemplo real, não uma receita para copiar sobre qualquer domínio. Se sua empresa usa loja virtual, sistema de nota fiscal ou e-mail marketing, o suporte precisa conferir todos os serviços antes de alterar o registro.
Onde o registro deve ser publicado?
O SPF é um registro TXT no DNS autoritativo do domínio usado no envio. Esse painel pode estar na Criare ou em outro fornecedor; não é necessariamente o local onde o domínio foi comprado.
O campo de nome pode aparecer como Host, Nome ou Entrada. Alguns painéis usam @ para a raiz; outros pedem o domínio ou deixam o campo vazio. Confirme o formato do seu provedor para não criar a entrada no lugar errado.
Não altere MX para corrigir SPF. São configurações com funções diferentes. Também não coloque a política no TXT de _dmarc: esse nome é reservado ao DMARC.
Cuidados ao configurar
 Liste todos os serviços de envio. Inclua o e-mail da empresa e os sistemas que enviam em seu nome; peça a cada fornecedor os parâmetros oficiais.
Revise o TXT existente. Para o mesmo nome no DNS, mantenha apenas um registro iniciado por v=spf1. Outros registros TXT podem coexistir; não apague verificações de propriedade ou outras configurações.
Peça a validação da política completa. Há limite de dez termos que provocam consultas DNS na avaliação, contando inclusões encadeadas. Não basta contar os include: visíveis; ultrapassar o limite causa erro permanente (Permerror).
 Pronto! Depois do ajuste pelo responsável pelo DNS, teste os serviços de envio e confira os resultados. A atualização pode levar tempo para aparecer devido ao cache do DNS.
Não use +all para “resolver” rejeições: isso autoriza qualquer origem. A escolha entre -all e ~all deve considerar todos os remetentes legítimos. Consulte as orientações da Microsoft sobre registros SPF e do Google sobre diagnóstico de SPF (em inglês).
Onde entram DKIM e DMARC?
DKIM usa uma assinatura digital associada a um domínio. O destino consulta a chave pública no DNS e verifica a assinatura das partes assinadas da mensagem. Isso não criptografa o conteúdo nem prova que ele é seguro. Referência DKIM (em inglês).
DMARC relaciona a autenticação ao domínio do endereço De: visível. Para passar, basta SPF aprovado e alinhado, ou DKIM válido e alinhado — não é necessário que os dois passem. “Alinhado” significa que os domínios correspondem conforme o modo configurado.
| Política DMARC | O que o domínio solicita quando DMARC falha |
|---|---|
p=none | Nenhuma ação específica de bloqueio por DMARC; útil para observar relatórios configurados. |
p=quarantine | Tratamento como suspeita, por exemplo na pasta Spam. |
p=reject | Recusa da mensagem. |
O destinatário aplica sua própria política e pode tratar exceções. Portanto, quarantine não significa que toda falsificação irá necessariamente para Spam. Em 10/10/2026, criare-net.com.br publicava p=quarantine, com alinhamento estrito adkim=s e aspf=s; isso não define a política de todos os clientes. Referência DMARC atual (em inglês).
Como conferir depois de uma alteração
- Guarde o registro anterior e anote o que mudou, quem alterou e o horário.
- Confirme o nome consultado: validar o domínio visível em De: pode não ser suficiente se o serviço usa outro domínio no remetente técnico.
- Teste cada origem legítima: Webmail, aplicativo, site, sistema de notas e campanhas, conforme o que sua empresa utiliza.
- Analise uma mensagem realmente recebida: o suporte deve conferir os resultados adicionados pelo servidor receptor, não apenas uma captura do painel DNS.
- Observe o cache: um resultado antigo pode continuar sendo usado até o TTL expirar. Não repita alterações sucessivas sem registrar o que foi feito.
Uma consulta DNS confirma o texto publicado, mas não comprova que todos os sistemas enviam corretamente. Não compartilhe mensagens confidenciais em validadores públicos.
Dúvidas frequentes
Posso criar um SPF para cada fornecedor? Não no mesmo nome DNS. O responsável precisa consolidar as autorizações em uma política válida, sem simplesmente colar dois textos completos.
SPF aprovado significa mensagem segura? Não. Uma origem autorizada também pode enviar conteúdo indesejado. SPF não analisa o texto, não identifica anexos maliciosos e não garante a Caixa de entrada.
Preciso trocar o SPF ao mudar a senha? A troca de senha, por si só, não muda os servidores autorizados. Já uma troca de plataforma de envio pode exigir revisão.
Por que o encaminhamento pode causar falha? O destinatário final pode receber a conexão de outro servidor, diferente do autorizado pelo domínio original. DKIM pode ajudar no DMARC se a assinatura continuar válida e alinhada; não remova as proteções apenas para contornar esse cenário.
Posso copiar os IPs de um fornecedor para evitar consultas? Não faça isso sem um plano de manutenção: os endereços podem mudar e a política ficar desatualizada. Prefira a configuração oficialmente orientada e validada pelo suporte.
Meu e-mail foi recusado: o que enviar ao suporte?
Guarde o aviso de falha completo, o horário, o domínio remetente e o serviço usado para enviar. Não envie senhas.
Se a mensagem chegou ao destino, obtenha o cabeçalho da mensagem. O suporte pode analisar os resultados de autenticação registrados pelo servidor receptor.
Informe se houve encaminhamento ou troca recente de fornecedor. Encaminhar por outro servidor pode afetar SPF; uma falha não comprova, por si só, que a mensagem é falsa. Consulte também listas de bloqueio e envio de sites com SMTP autenticado.
Pronto! Com essas informações, fale com suporte@criarenet.com ou (11) 2139-9400 — Suporte 24 horas. Se o DNS estiver em outro fornecedor, o suporte orientará quais informações precisam ser conferidas com ele.
Olá! Vamos conversar?
Estamos aqui para ajudar você!